
Endüstri 4.0'ın güvenlik ve gizlilik konularında yeterli önlemler alınıyor mu?
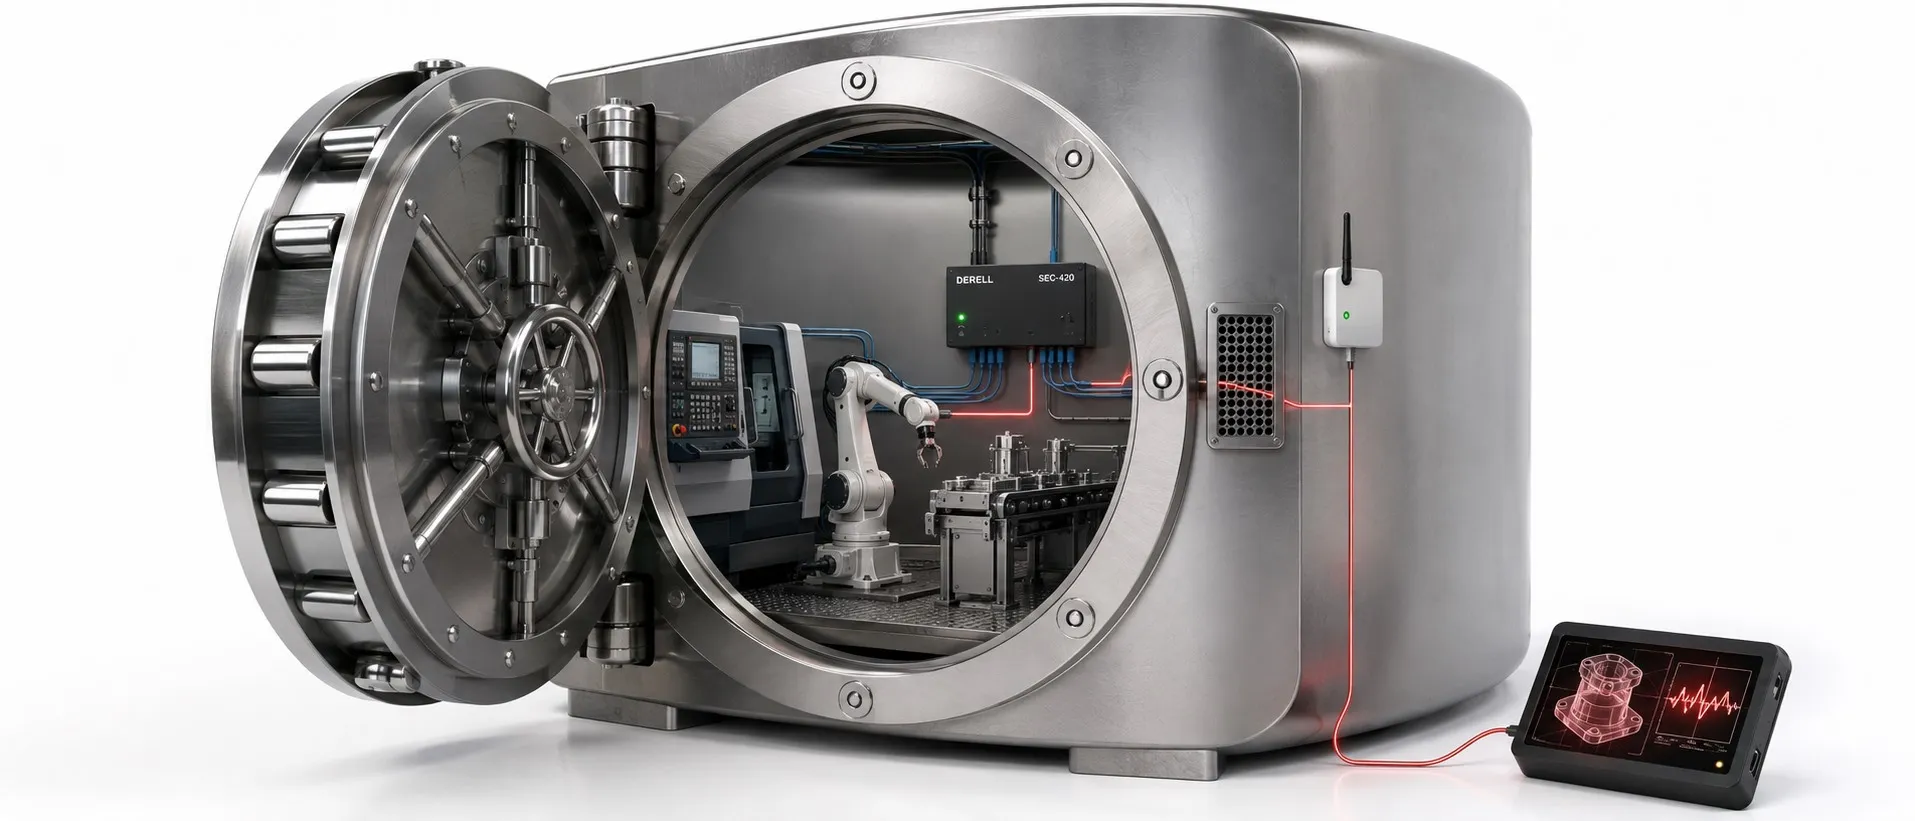
Güvenlik vaadi, kanıt gösterilmeden yeterli sayılmaz
“Endüstri 4.0’da yeterli önlem alınıyor mu?” sorusuna bütün işletmeler için tek cevap verilemez. Bir tesisin ağı, erişim yetkileri ve bakım kayıtları görülmeden güvenli olduğuna hükmetmek de güvensiz olduğunu ilan etmek de dayanaksızdır. Buna karşılık “4.0 uyumlu” etiketini güvenlik kanıtı gibi sunmak açıkça sorgulanmalıdır. Pazarlama iddiası ile teslim edilmiş koruma arasında ciddi fark vardır: İlki sözdür, ikincisi belirli bir kurulumda gösterilmelidir.
Standart ve uygunluk iddialarında hangi belgenin, hangi kapsam için geçerli olduğu açıklanmalıdır. Endüstriyel güvenlik standartları vardır; örneğin IEC 62443-2-1:2024, işletmedeki endüstriyel kontrol sistemleri için varlık sahibinin güvenlik programına ilişkin politika ve prosedür gereksinimlerini ele alır. Bu, bir ürün üzerindeki genel “4.0” yazısından farklıdır. Bir standardın adını anmak, o standarda uygunluğu kanıtlamak değildir.
Önce neyi koruduğunuzu ve kimin eriştiğini görün
Endüstriyel siber güvenlik değerlendirmesinde yalnızca internete çıkan cihazları saymak yetmez. PLC programları, SCADA sunucuları ve endüstriyel bilgisayarlar birlikte ele alınmalıdır. Cihazın görevi, yazılım sürümü, bağlantı yolu ve yetkili kullanıcıları bilinmiyorsa, korunacak sistemin sınırı da belirsizdir. Eksik envanter üzerinde eksiksiz güvenlik iddiası kurulamaz.
Örneğin üretim raporunu okuyan hesabın reçete değiştirmesine izin veriliyor mu? İşten ayrılan personelin hesabı kapanmış mı? Servis firmasının erişimi bakım bittikten sonra devam ediyor mu? Bunlar soyut “dijital dönüşüm” soruları değildir. Gerçek hesap ve yetki kayıtlarıyla cevaplanabilecek işletme sorularıdır.
Ağ çizimi, uygulanan erişim kuralını göstermelidir
Ethernet üzerinden bağlı bir makinenin ofis ağıyla aynı erişim alanında bulunması, ayrıca değerlendirilmesi gereken bir tasarım tercihidir. RS-485 hattındaki cihazların internete doğrudan çıkmaması da yeterlilik kanıtı değildir; bu hatta bağlı ağ geçidi başka bir erişim yolu açabilir. Koruma, bağlantı zincirinin tamamında incelenmelidir.
Modbus RTU ile çalışan bir cihazı buluta bağlayan geçit, Modbus haberleşmesinin hangi okuma ve yazma işlemlerini dışarıya açıyor? Sadece ölçüm aktarımı isteniyorsa uzaktan ayar değiştirme neden açık? Yeterli önlem, sunumdaki kilit resmiyle değil, gereksiz komutların gerçekten engellendiğinin kontrollü ortamda gösterilmesiyle değerlendirilir.
Uzaktan servis için kapatılabilir ve izlenebilir erişim gerekir
IoT ve endüstriyel IoT projelerinde servis kolaylığı, sınırsız erişim iznine dönüşmemelidir. Ayrı kullanıcı hesabı, görevle sınırlı yetki, uygun çok faktörlü doğrulama ve tanımlı erişim süresi birlikte değerlendirilmelidir. “VPN var” cevabı tek başına yeterli değildir; VPN üzerinden bağlanan kişinin ne yapabildiği de önemlidir.
IoT cihazlarının güvenliği için somut bir kabul örneği şudur: Bakım hesabı onaylanan işlemi yapabilmeli, yetkisi dışındaki işlemi yapamamalı ve erişimi kaldırıldıktan sonra yeniden bağlanamamalıdır. Deneme, üretimi etkilemeyecek biçimde planlanmalıdır. Yetki iptali çalışmıyorsa, erişim kontrolü kâğıt üzerinde kalmıştır.
Güncelleme sözü ve yedek dosyası tek başına yetmez
Bakım ve güncellemeler için destek süresi, bildirim yöntemi ve sorumlu taraf belirlenmelidir. Eski cihazda gerekli güvenlik özelliği yoksa hangi ek tedbirin riski sınırladığı açıklanmalıdır. IEC 62443-2-1:2024 de eski sistemlerin teknik sınırlamalarını ve telafi edici güvenlik önlemlerini dikkate alır. “Eskisini at, 4.0 olanı al” önerisi, bu değerlendirmeyi tek başına karşılamaz.
Yedeğin varlığı, geri dönüşün çalıştığını göstermez. Örneğin servis bilgisayarı kullanılamaz olduğunda programlar ve ayarlar, gerekli sürümlerle birlikte geri kurulabiliyor mu? Kabul edilebilir kesinti süresi içinde çalışır hâle dönülebiliyor mu? Kontrollü bir geri yükleme denemesi, “otomatik yedekleme aktif” ekranından daha anlamlı kanıttır.
Üretim kaydı ile güvenlik kaydı aynı şey değildir
Bir datalogger sıcaklık veya üretim miktarını kaydedebilir; bu kayıt, kimin hangi ayarı değiştirdiğini mutlaka göstermez. Veri analizi sırasında ölçümlerin zaman bilgisi ve kaynağı kadar, ayar değişikliklerinin hangi hesaptan yapıldığı da önem kazanabilir. Proses geçmişi, kullanıcı işlemlerinin denetim kaydının yerine geçmez.
Depolama kapasitesini büyütmek, kaydın doğruluğunu veya korunmasını kendiliğinden sağlamaz. Örneğin olay anındaki kayıt eksikse, yanlış saatle tutulmuşsa veya ilgili kullanıcı tarafından silinebiliyorsa inceleme zorlaşır. Hangi olayların kaydedileceği, kaydı kimin görebileceği ve ne kadar saklanacağı kullanım amacına göre belirlenmelidir.
Gizlilikte yeterlilik, yalnızca sızıntıyı önlemek değildir
IoT ve kişisel gizlilik açısından, verinin neden toplandığı da sorgulanmalıdır. Makinenin duruş nedenini öğrenmek için çalışanın sürekli konumunu veya kişisel davranış profilini saklamak gerçekten gerekli mi? Şifreleme, gereksiz veri toplamayı haklı çıkarmaz. Üretim ölçümü ile kişiyi tanımlayan kayıt ayrılabiliyorsa, bu tercih değerlendirilmelidir. Amaç, erişim ve saklama düzeni belirsizken “verilerimiz güvende” demek sorunun yalnızca bir kısmına cevap verir.
Satıcının sözü, teslim şartına dönüşmelidir
Cihazlar arasındaki uyumluluk yalnızca veri alışverişiyle sınırlı tutulmamalıdır; kullanılan sürüm ve güvenlik ayarları birlikte çalışırken de korunmalıdır. Ürün belgesi, kurulum yapılandırması ve kabul denemelerinin sonuçları birbirini tamamlar. Bunlardan biri, diğerlerinin yerine geçmez.
Destek sona erdiğinde ne olacağı, servis hesabını kimin kapatacağı ve olay sonrası toparlanmayı kimin yöneteceği de maliyet ve risk değerlendirmesine dâhildir. Bu yükler teklif dışında bırakılıyorsa “akıllı çözüm” işletmeye görünmeyen işler devrediyor olabilir. Yeterlilik; açık sorumluluk, çalışan tedbir ve kayıtlı sonuç ister. Bunları göstermeyen bir “4.0 güvenliği” vaadi, teknik açıklamadan çok ambalajdır.
Editörün notu: “Önlem alınmış” ile “önlem yeterli” aynı hüküm değildir. Güvenlik duvarı satın almak, hesap açmak veya yedekleme kurmak başlangıç olabilir; yeterlilik, bunların belirlenen riski gerçekten sınırlamasıyla değerlendirilir. Şüphecilik komplo değildir; kanıt istemek normal bir mühendislik yaklaşımıdır. Ancak tesis hakkında kanıt olmadan bütün işletmelerin güvensiz olduğunu söylemek de doğru değildir.
İlgili bilgi sayfaları
Endüstriyel siber güvenlik
IoT cihazlarının güvenliği
IoT bakımı ve güncellemeleri
IoT ve kişisel gizlilik
PLC nedir?
SCADA nedir?
Endüstriyel bilgisayar nedir?
Ethernet nedir?
RS-485 arayüzü
Modbus RTU nedir?
Datalogger nedir?
IoT cihazlarında uyumluluk
Eğitim ve beceri gereksinimleri
Proje başarısını ölçmek