
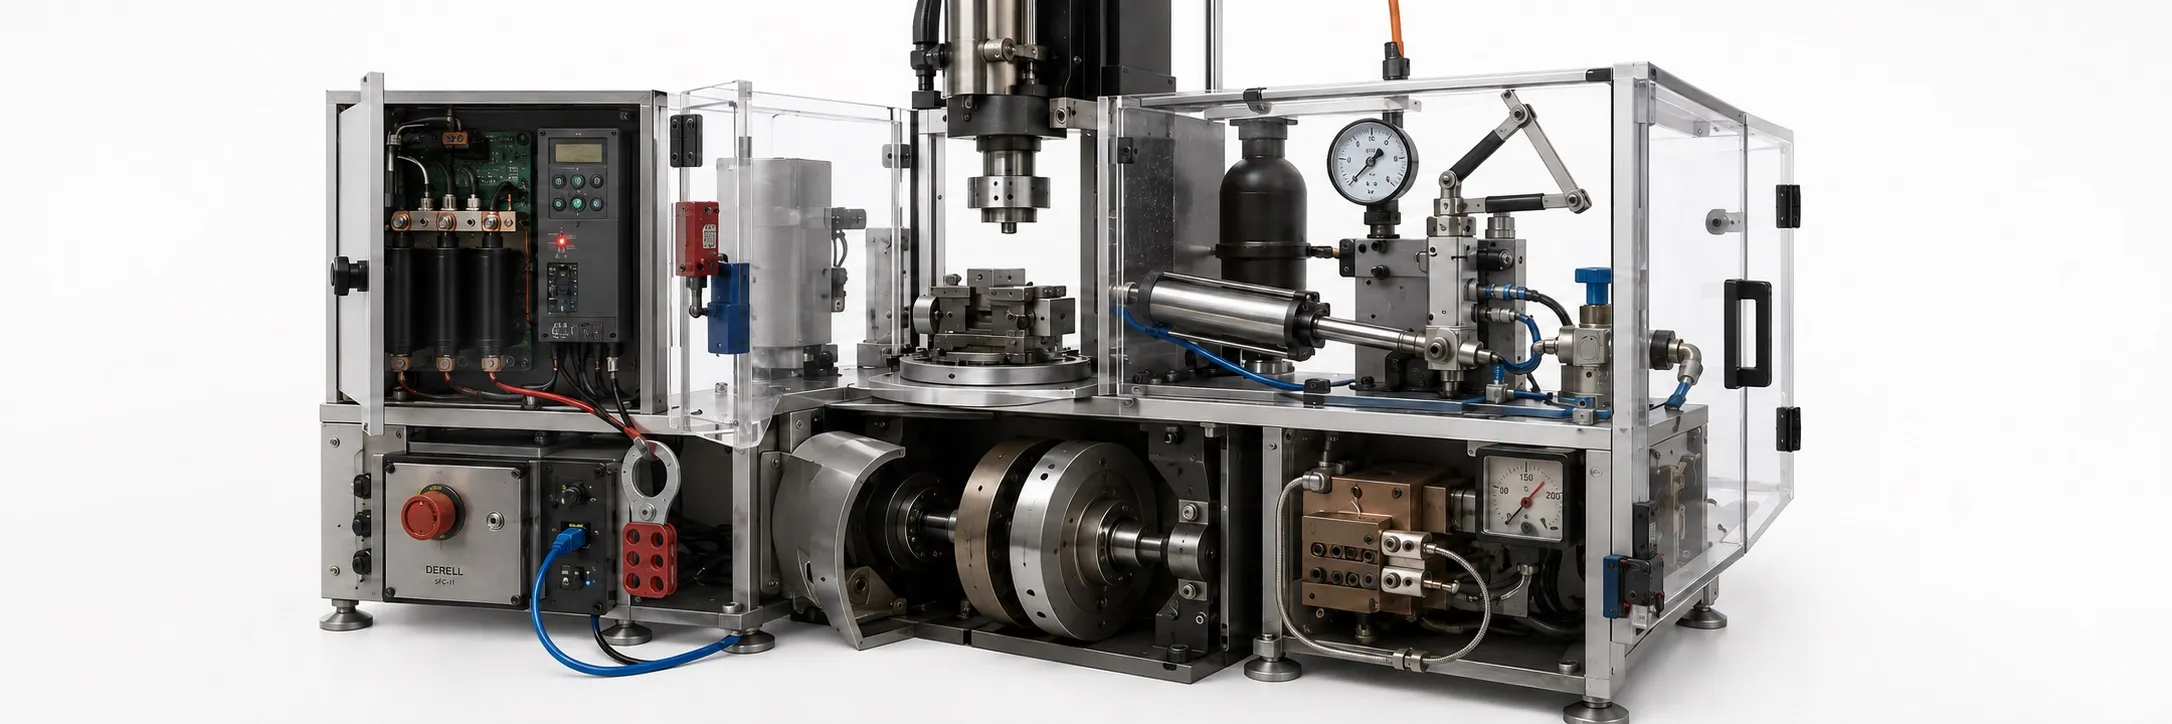
Güvenli üretim: hareketi, enerjiyi ve erişimi birlikte kontrol etmek
Otomasyon süreçlerindeki güvenlik riskleri; beklenmeyen makine hareketi, depolanmış enerji, hatalı ölçüm, yanlış program veya reçete, yetkisiz erişim ve arızadan sonra kontrolsüz yeniden başlatma gibi durumları kapsar. Bir otomasyon sistemi insan müdahalesini azaltabilir; güvenliği ise tasarım, doğrulama, bakım ve çalışma alışkanlıkları birlikte belirler.
Burada iki kavramı ayırmak gerekir: makine emniyeti insanları fiziksel tehlikelerden korur; siber güvenlik sistemlere erişimi, verilerin doğruluğunu ve hizmetin sürekliliğini korur. Birinin zayıflığı diğerini etkileyebilir. Örneğin yetkisiz bir parametre değişikliği, yalnızca ekrandaki bir sayıyı değil, makinenin gerçek hareketini de değiştirebilir.
Beklenmeyen hareket ve yeniden başlama
Elektrik geri geldiğinde, haberleşme düzeldiğinde veya bir alarm onaylandığında motorun kendiliğinden çalışması tehlike yaratabilir. PLC programı, HMI operatör paneli ve servo motor ayarları birlikte değerlendirilmelidir. Alarmı onaylamak, alanın güvenli olduğunu doğrulamak ve başlatma komutu vermek farklı işlemlerdir; aralarındaki ilişki risk değerlendirmesinde belirlenir.
Koruyucu kapının devre dışı bırakılması veya ışık perdesinin yanlış yerleştirilmesi de korumayı etkisizleştirebilir. Standart bir PLC girişine bağlanan kapı anahtarı, tek başına doğrulanmış bir emniyet fonksiyonu oluşturmaz. Gerekli emniyet donanımı, kontrol mimarisi ve durma davranışı uygulamaya göre seçilir. Robotik uygulamalarda güvenlik değerlendirmesi; robot kolunu, tutucuyu, taşınan parçayı ve çevredeki ekipmanı birlikte kapsar. “Cobot” adı, bütün uygulamanın kendiliğinden güvenli olduğu anlamına gelmez.
Makine durmuş olabilir; tehlikeli enerji hâlâ bulunabilir
Durdurma komutu ve acil durdurma, bakım için enerji izolasyonuyla aynı işlem değildir. Elektrik, basınçlı hava, hidrolik basınç, sıcak yüzey veya yukarıda tutulan bir yük, hareket durmuşken de tehlike oluşturabilir. Bakımın kapsamına uygun kilitleme ve etiketleme, artık enerjinin kontrolü ve izolasyonun doğrulanması, yetkili personelin ekipmana özgü prosedürleriyle yürütülür.
İnverter üzerindeki STO — güvenli tork kapatma fonksiyonu motorun tork üretmesini engellemeye yöneliktir; sürücünün elektrik beslemesini fiziksel olarak ayırmaz. Dönen sistemin serbestçe yavaşlaması veya dış kuvvetlerin hareket oluşturması ayrıca değerlendirilir. Bir pompa kontrol sistemi için de yalnızca motorun durduğuna bakmak, hattaki basıncın güvenli olduğunu göstermez.
Yanlış ölçüm, doğru görünen tehlikeli kararlar doğurabilir
Sensör arızası her zaman sıfır değer üretmez. Kopan bağlantıdan sonra ekranda son değer kalabilir; yanlış ölçekleme gerçek basıncı düşük gösterebilir. Basınç sensörü ve debimetre verilerinde ölçüm aralığı, birim, kalibrasyon, güncellik ve sinyal geçerliliği önemlidir. PID kontrolü hatalı geri beslemeye göre çalışırsa, hesaplama düzgün olsa bile proses yanlış yöne gidebilir.
Örnek: Bir tankın seviye bilgisi haberleşme kesildiği için yenilenmiyor, ancak SCADA ekranında normal görünmeye devam ediyor. Dolum kararını veren sistem, eski değeri yeni ölçüm gibi kabul ederse taşma riski oluşabilir. Bu senaryoda verinin yaşını ve kalitesini değerlendiren kontrol ile riskin gerektirdiği koruma fonksiyonları birlikte tasarlanır. Her proses için güvenli tepki aynı değildir; bazı sistemlerde kontrollü duruş veya belirli yardımcı işlevlerin sürmesi gerekir.
Yetkisiz erişim ve açık bağlantılar
Ortak kullanıcı hesabı, değiştirilmeyen varsayılan parola, sürekli açık servis bağlantısı veya kontrolsüz bakım bilgisayarı, endüstriyel siber güvenlik açısından zayıflık oluşturabilir. PLC sistemlerinde güvenlik için kimin bağlanabildiği, neyi değiştirebildiği ve değişikliğin nasıl kaydedildiği açık olmalıdır. Uzaktan erişimde kişiye özel hesaplar, uygun erişim katmanında çok faktörlü doğrulama ve süreli servis yetkisi kullanılabilir.
IoT cihazlarının güvenliği yalnızca cihaz parolasıyla sınırlı değildir. Ethernet ağlarının güvenliği kapsamında üretim ağıyla diğer ağlar arasındaki geçişler sınırlandırılır. OPC UA şifreleme, kimlik doğrulama ve erişim denetimi sunar; sertifikalar, kullanıcı yetkileri ve güvenlik politikası doğru yapılandırılmalıdır. Bir protokolün güvenlik özelliklerini desteklemesi, bütün tesisin güvenli olduğunu kanıtlamaz.
Reçete, yazılım ve bağlantı değişiklikleri
Yanlış ürün reçetesi, karıştırılan birim veya eski programın yüklenmesi, saldırı olmadan da tehlikeli sonuç doğurabilir. Değişikliğin sahibi, gerekçesi, onayı, testi ve geri dönüş planı kayıtlı olmalıdır. Üretim cihazlarına güncelleme ya da aktif ağ taraması uygulanmadan önce cihaz uyumluluğu ve proses etkisi değerlendirilir.
Kenar bilişim ve bulut bilişim kullanılırken bağlantı kaybında hangi işlevin yerelde sürdürüleceği belirlenir. Dijital ikiz bazı senaryoları önceden incelemeye yardımcı olabilir; modelin sonucu sahadaki emniyet doğrulamasının tamamı değildir. Yapay zeka destekli otomasyonda öneri veren sistem ile kritik komut uygulayan sistemin yetkileri açıkça tanımlanmalıdır.
Yedekleme ve ekip sorumluluğu
Fidye yazılımı veya donanım arızası sonrasında dosyayı geri yüklemek, sistemi hemen üretime hazır hâle getirmez. PLC programı, HMI projesi, sürücü parametreleri ve ilgili yapılandırmalar birbirleriyle uyumlu olmalıdır. Yedekler değişikliklerle birlikte güncellenir, korunur ve geri yükleme denemeleriyle sınanır. Kurtarma sonrası emniyet işlevleri ve proses davranışı doğrulanır.
Otomasyonun kurulumu ve yönetimi sırasında operatör, bakım, otomasyon ve bilgi işlem ekiplerinin görevleri belirlenmelidir. Eğitim ve beceri ihtiyacı yalnızca ekrandaki tuşları öğrenmek değildir; arızayı tanımak, yetki sınırını bilmek ve vardiyaya doğru bilgi aktarmaktır. İş gücü üzerindeki etki değerlendirilirken bu sorumluluklar da hesaba katılır.
Öncelik nasıl seçilir? Her tehlike için kimlerin etkilenebileceği, olası sonucun ağırlığı, maruziyet ve gerçekleşme olasılığı değerlendirilir. Önlem seçildikten sonra kalan risk, doğrulama sonucu ve sorumlusu kaydedilir. Yeni ekipman, yeni reçete veya yeni bağlantı geldiğinde değerlendirme güncellenir.