
İnternet Protokolü (IP) nedir?
IP, Internet Protocol ifadesinin kısaltmasıdır. Verinin bir ağ arayüzünden başka bir ağ arayüzüne taşınabilmesi için adresleme ve paket iletimi kurallarını tanımlar. PLC, endüstriyel bilgisayar ve SCADA sunucusu arasındaki iletişimde de kullanılabilir. IP kullanmak, internete bağlı olmak anlamına gelmez; dış bağlantısı olmayan bir fabrika ağı da IP ile çalışabilir.
IP paketi, kaynak ve hedef adreslerini içeren bir başlık ile taşınan veri bölümünden oluşur. IP adresi fiziksel konumu veya GPS koordinatını göstermez; ağ içindeki mantıksal adreslemenin parçasıdır. Bir cihazın birden fazla ağ arayüzü ve birden fazla IP adresi olabilir. Buradaki IP, IP20 gibi muhafaza koruma kodlarıyla aynı kavram değildir.
IP neyi yapar, neyi garanti etmez?
IP, paketlerin eksiksiz, sıralı veya belirli sürede ulaşmasını garanti etmez. Ağda paket kaybolabilir, gecikebilir, tekrar görülebilir ya da farklı sırada ulaşabilir. IP katmanının kendisi teslim onayı ve kayıp verinin yeniden gönderilmesi gibi uçtan uca güvenilirlik hizmetleri sunmaz. IP paketini taşımak ile uygulamanın veriyi doğru işlemesi ayrı aşamalardır.
TCP ve UDP bu nedenle IP'den ayrı değerlendirilir. TCP, bağlantı çalıştığı sürece uygulamaya sıralı bir bayt akışı sunmak için kayıpları telafi eder; bağlantı yine de başarısız olabilir. UDP/IP ise datagramları taşır, ancak UDP teslim ve sıralama garantisi eklemez. Ayrıca TCP kullanılması, PLC'nin bir komutu uyguladığının kanıtı değildir; bunun için uygulama düzeyindeki yanıt ve durum bilgisi gerekir.
IP, Ethernet, MAC adresi ve port arasındaki fark
Ethernet yerel bağlantıda çerçeveleri taşır; IP bu bağlantının üzerinde ağlar arasında paket iletimini sağlar. MAC adresi, Ethernet bağlantısındaki arayüzü adreslemek için kullanılır. TCP/UDP port numarası ise cihaz içindeki ilgili iletişim uç noktasını belirtir. IP adresi cihazın ağ tarafını, port numarası uygulamanın iletişim tarafını ayırmaya yardımcı olur. Fiziksel RJ45 soketiyle yazılımdaki port numarası da aynı şey değildir.
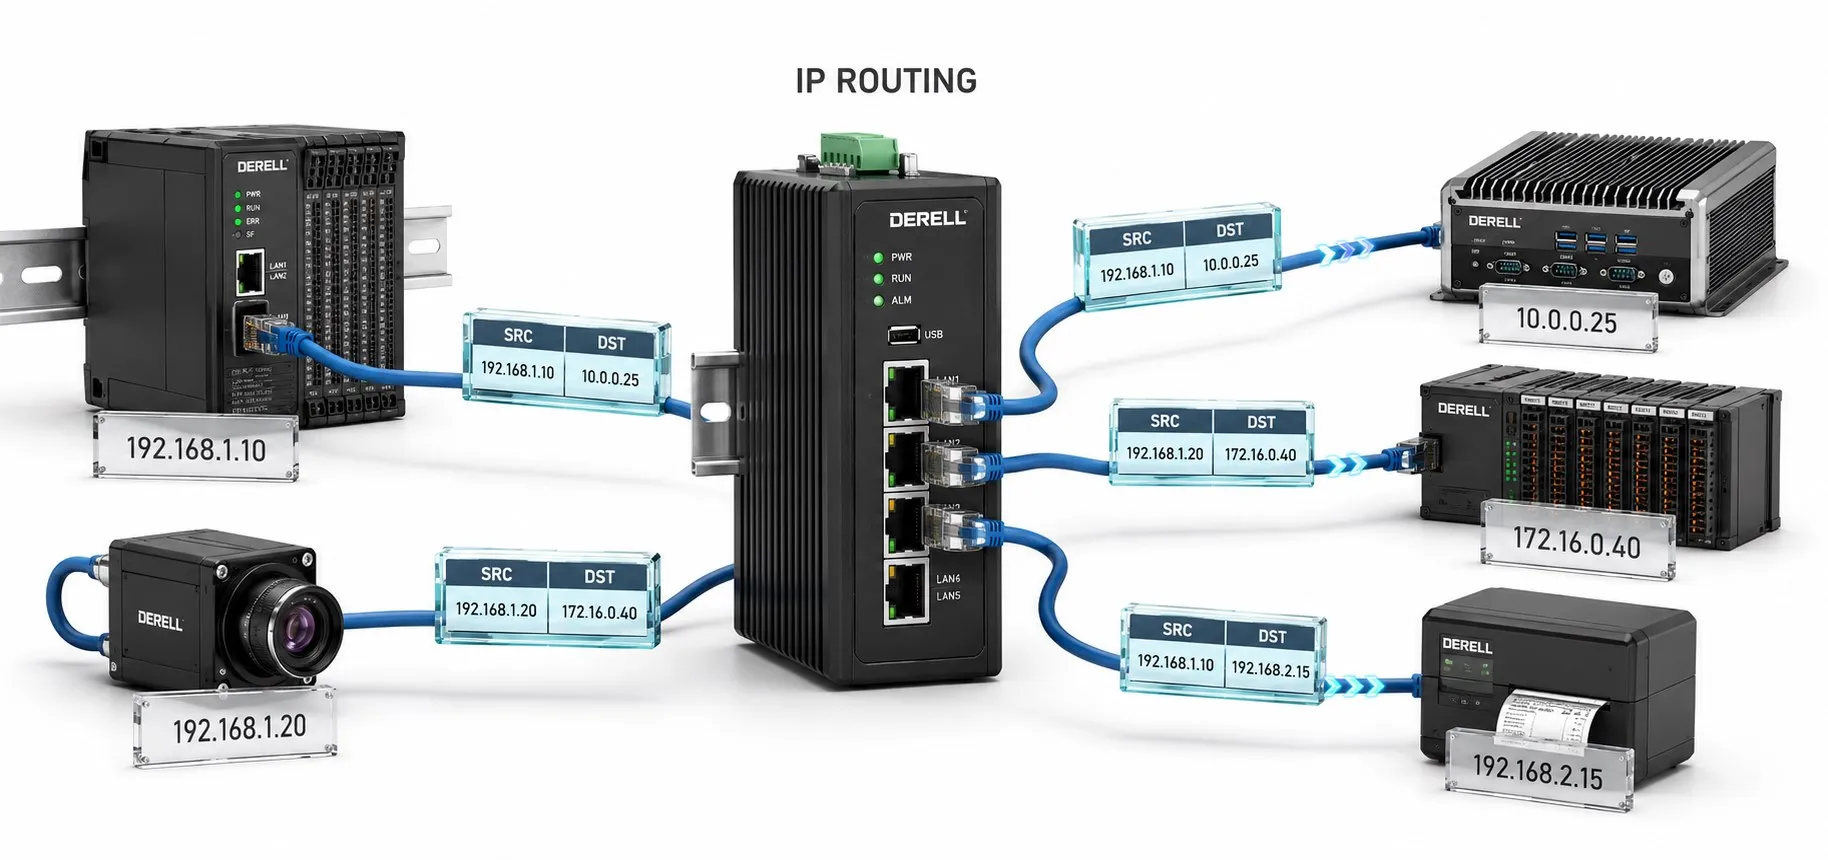
Bir Katman 2 switch Ethernet çerçevelerini MAC adreslerine göre iletir. Yönlendirici veya yönlendirme yapan Katman 3 switch ise hedef IP adresine ve yönlendirme tablosuna göre sonraki adımı seçer. Ethernet üzerinde veri iletimi sırasında bu iki görev birlikte çalışır.
Alt ağ maskesi: hedef yakında mı, başka ağda mı?
Örneğin PLC'nin adresi 192.168.10.20/24 olsun. Buradaki /24, ağ önekinin 24 bit olduğunu belirtir; IPv4 maskesi 255.255.255.0 olur. Bu örnekte ağ adresi 192.168.10.0, yayın adresi 192.168.10.255 ve normal cihaz adresleri 192.168.10.1–192.168.10.254 aralığındadır. Bu hesap, başka maske uzunluklarına aynen uygulanmaz.
192.168.10.50/24 aynı alt ağdadır; 192.168.20.50/24 farklı alt ağdadır. Aynı alt ağdaki iletişim, uygun yerel bağlantı mevcutsa varsayılan ağ geçidinden geçmek zorunda değildir. Farklı alt ağ için uygun bir rota gerekir; daha özel bir rota yoksa varsayılan ağ geçidi kullanılır. Adreslerin ilk üç bölümünü karşılaştırmak yalnızca bu /24 örneğinde işe yarar; genel kural maske veya önektir.
Paket yönlendiriciden geçerken hangi adres değişir?
PLC 192.168.10.20/24, SCADA sunucusu 192.168.20.50/24 olsun. Yönlendiricinin iki ağdaki adresleri 192.168.10.1 ve 192.168.20.1 olarak tanımlansın. Aşağıdaki örnekte NAT yoktur; ağlar doğrudan bu yönlendiriciye bağlıdır. Switch'ler çizimde gösterilmemiştir.
PLC, paketin hedef IP adresine 192.168.20.50 yazar. İlk Ethernet çerçevesinin hedef MAC adresi ise yerel ağ geçidinin MAC adresidir. Yönlendirici paketi diğer ağa iletirken yeni bir Ethernet çerçevesi oluşturur; bu kez hedef MAC, SCADA arayüzüne aittir. Ağ geçidine gönderilen çerçeve, IP paketinin nihai hedefini ağ geçidi yapmaz. IPv4'te TTL, IPv6'da Hop Limit yönlendirme sırasında azaltılarak paketlerin döngüde sınırsız dolaşması önlenir.
Yönlendirme tablosunda normal hedef tabanlı seçimde hedefle eşleşen en uzun önek tercih edilir; rota kaynakları, metrikler ve yapılandırılmış politikalar da seçimi etkileyebilir. Bu nedenle IP, bütün ağ için “daima en kısa ve en hızlı yol” sözü vermez. Yanıtın geri dönebilmesi için dönüş rotası ve izinler de uygun olmalıdır.
IPv4 ve IPv6: adres alanı ve yazım
| Özellik | IPv4 | IPv6 |
|---|---|---|
| Adres uzunluğu | 32 bit | 128 bit |
| Teorik adres alanı | 2³² = 4.294.967.296 adres | 2¹²⁸ ≈ 3,4 × 10³⁸ adres |
| Yazım örneği | 192.168.10.20 | 2001:db8:10::20 Dokümantasyon örneğidir. |
| Gösterim | 0–255 arasında dört ondalık bölüm | Sekiz 16 bitlik onaltılık grup; uygun sıfır grupları kısaltılabilir |
Teorik sayıların tamamı genel internette cihazlara dağıtılabilecek adresler değildir; özel kullanım ve ayrılmış adres alanları bulunur. IPv6 yazımındaki ::, bir veya daha fazla ardışık sıfır grubunu kısaltır ve bir adres içinde en fazla bir kez kullanılabilir. IPv4 ve IPv6 farklı paket biçimleridir; aralarındaki iletişim için dual stack, çeviri veya başka bir geçiş düzeni gerekebilir.
Özel IP, NAT, DHCP ve DNS ne işe yarar?
IPv4'te 10.0.0.0/8, 172.16.0.0/12 ve 192.168.0.0/16 özel ağlar için ayrılmıştır. Fabrikadaki özel adres başka bir tesiste de kullanılabilir; bu adresler genel internette doğrudan yönlendirilmez. NAT adresleri, bazı türlerinde portları da çevirir. NAT ile güvenlik duvarı aynı görev değildir.
DHCP, adres ve diğer ağ ayarlarının otomatik verilmesini sağlar. Sabit adres veya DHCP rezervasyonu kullanılan makine ağlarında adres planı korunmalı; manuel atanan adresler dağıtım havuzuyla çakışmamalıdır. DNS ise isimleri adres kayıtlarına çözer; IP adresiyle erişim çalışırken isimle erişim çalışmıyorsa DNS ayrıca incelenir. IPv6'daki SLAAC, uygun ağ koşullarında otomatik adres yapılandırmasına imkân verir; otomatik yapılandırma, adres planını gereksiz kılmaz.
Ping çalışıyor, PLC bağlantısı neden çalışmıyor?
Ping yanıtı, ICMP Echo alışverişinin başarılı olduğunu gösterir. İlgili TCP/UDP portunun açık olduğunu, doğru protokolün çalıştığını veya okunan değerin güncel olduğunu göstermez. Ping yanıtı gelmemesi de tek başına cihazın kapalı olduğunu kanıtlamaz; ICMP filtrelenebilir.
Modbus TCP ve EtherNet/IP bağlantılarında doğru IP adresi kadar protokol, port, cihaz rolü ve uygulama ayarları önemlidir. EtherNet/IP portlarını ayrı değerlendirin. PROFINET ve EtherCAT için de bütün çevrimsel trafiği sıradan TCP/IP iletişimi sanmayın; Ethernet üzerinde çalışan protokoller aynı katmanları ve yöntemleri kullanmaz.
Teşhiste önce kablo ve Ethernet bağlantı koşullarını, ardından IP/maske, VLAN, adres çakışması, rota ve güvenlik duvarını kontrol edin. Büyük veride sorun varsa MTU ve parçalanmayı da değerlendirin. IPv4'te izin verilen koşullarda kaynak veya yönlendirici parçalama yapabilir; IPv6 yönlendiricileri paket parçalamaz, gerekiyorsa kaynak düğüm parçalar. IP parçalarını birleştirmek, uygulamanın bütün mesajlarını eksiksiz teslim etmekle aynı şey değildir.
IPv6 daha güvenli mi?
IPv6, iletişimi kendiliğinden şifrelemez ve IP sahteciliğini ortadan kaldırmaz. IPsec veya TLS gibi korumalar uygun şekilde yapılandırılmalı; kimlik doğrulama, anahtar yönetimi ve erişim kuralları birlikte ele alınmalıdır. Ağ güvenlik protokolleri ile endüstriyel siber güvenlik bu nedenle adres sürümünden ayrı değerlendirilir. IIoT cihazında IPv6 bulunması, onu doğrudan internete açmak için gerekçe değildir.