
SFF ve HFT güvenlik nedir?
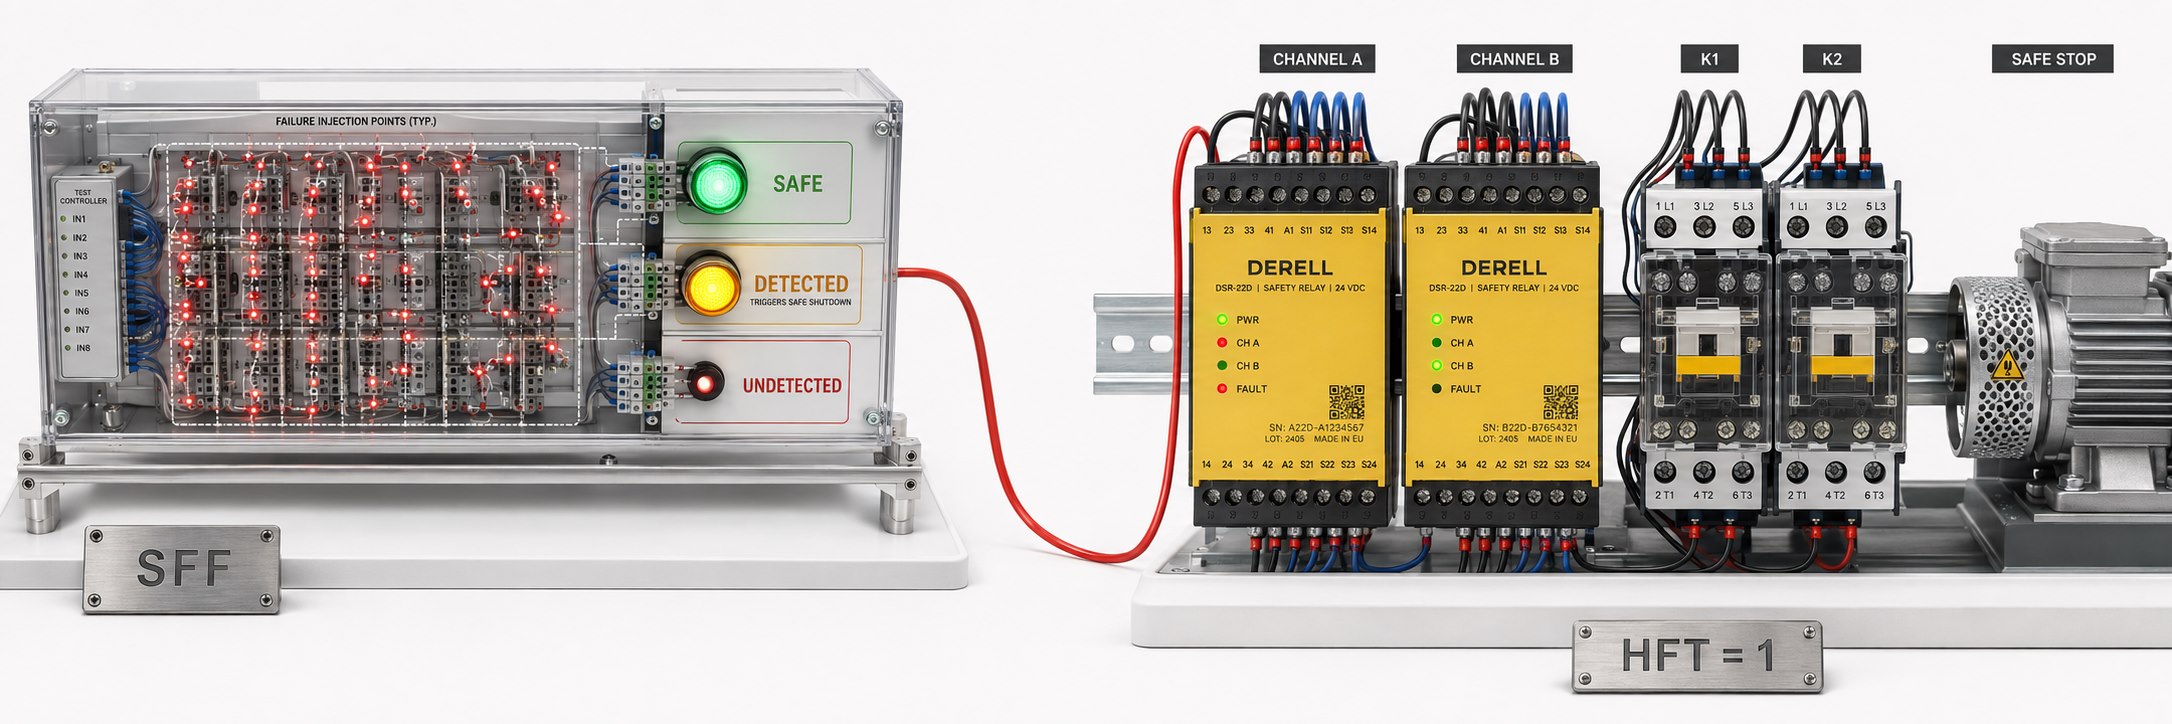
SFF ve HFT nedir? SFF (Safe Failure Fraction) ve HFT (Hardware Fault Tolerance), IEC 61508 fonksiyonel güvenlik yaklaşımında bir donanım alt sisteminin arıza davranışını ve mimari yeterliliğini değerlendirmek için kullanılan önemli kavramlardır.
Bu iki değer aynı şeyi ölçmez. SFF, arızaların ne kadarının güvenli sonuç verdiği veya tehlikeli olsa bile otomatik teşhis tarafından algılandığıyla ilgilidir. HFT ise sistemin belirli sayıda donanım arızası meydana geldiğinde güvenlik fonksiyonunu sürdürebilme kabiliyetini ifade eder.
SFF yüksek diye sistem otomatik olarak yüksek SIL olmaz; HFT yüksek diye de sistem tek başına güvenli kabul edilmez. SIL değerlendirmesinde mimari kısıtlar, tehlikeli arıza olasılıkları, sistematik kapasite ve güvenlik yaşam döngüsü birlikte değerlendirilir.
En Basit Haliyle SFF ve HFT Nedir?
Bir güvenlik sisteminin içinde on farklı arıza oluşabileceğini düşünün. Bu arızaların çoğu sistemi güvenli duruma götürüyor veya cihaz arızayı kendi kendine fark edip alarm veriyorsa SFF yükselir. HFT ise başka bir soruya cevap verir: “Bir parça bozulduğunda güvenlik sistemi yine de görevini yapabiliyor mu?” Örneğin bir sistem tek bir donanım arızasına rağmen güvenlik görevini sürdürebiliyorsa HFT 1 olabilir. Kısacası SFF arızaların niteliğine, HFT ise sistemin arızaya dayanma kabiliyetine bakar.
SFF – Safe Failure Fraction Nedir?
Safe Failure Fraction, bir donanım elemanı veya alt sistemdeki ilgili arızaların ne kadarının güvenli arıza veya tespit edilen tehlikeli arıza sınıfına girdiğini ifade eden bir orandır.
SFF'yi “cihazın güvenli şekilde arızalanma olasılığı” diye tanımlamak eksik ve yanıltıcıdır. Çünkü SFF yalnızca güvenli arızaları değil, güvenlik fonksiyonunu bozabilecek ancak otomatik teşhis tarafından tespit edilen tehlikeli arızaları da hesaba katar.
Basitleştirilmiş olarak:
SFF = (λS + λDD) / (λS + λDD + λDU)
Burada:
λS = güvenli arızaların oranı
λDD = tehlikeli fakat teşhis tarafından algılanan arızaların oranı
λDU = tehlikeli ve teşhis edilemeyen arızaların oranıdır.
SFF yükseldikçe, toplam ilgili arızalar içerisinde tehlikeli ve fark edilmeyen arızaların payı küçülür. Fonksiyonel güvenlik açısından özellikle λDU kritik bir değerdir; çünkü sistem bozulmuş olsa bile arıza fark edilmeyebilir ve güvenlik fonksiyonuna ihtiyaç duyulduğunda çalışmayabilir.
Güvenli Arıza Nedir?
Güvenli arıza, güvenlik fonksiyonunun kaybolmasına veya tehlikeli durumun oluşmasına neden olmayan arızadır. Bazı durumlarda arıza sistemi doğrudan güvenli duruma da götürebilir.
Örneğin normalde enerjili tutulan bir güvenlik rölesinin enerji kaybında güvenli çıkışlarını kapatması, uygulamanın tasarımına bağlı olarak güvenli arıza davranışının bir örneği olabilir.
Ancak bir arızanın “güvenli” veya “tehlikeli” olarak sınıflandırılması cihazdan bağımsız değildir. Aynı fiziksel arıza farklı güvenlik fonksiyonlarında farklı sonuç oluşturabilir.
Tehlikeli Algılanan ve Tehlikeli Algılanmayan Arıza Nedir?
Dangerous Detected – DD, güvenlik fonksiyonunu tehlikeli biçimde etkileyebilecek fakat cihazın veya sistemin otomatik teşhisleri tarafından tespit edilen arızadır.
Dangerous Undetected – DU ise güvenlik fonksiyonunu bozabilecek ve normal teşhis sistemi tarafından fark edilmeyen arızadır.
Fonksiyonel güvenlik açısından λDU özellikle önemlidir. Çünkü cihaz normal görünmeye devam ederken güvenlik fonksiyonu aslında kullanılamaz durumda olabilir.
Bu tür gizli arızalar düşük talep modundaki sistemlerde PFDavg değerinin önemli bileşenlerinden biridir.
SFF %90 Ne Demektir?
Basitleştirilmiş bir örnekte SFF'nin %90 olması, IEC 61508 SFF hesabına giren arızaların %90'ının güvenli veya tehlikeli fakat teşhis edilen sınıfta bulunduğunu gösterir.
Bu ifade “cihaz %90 güvenlidir” anlamına gelmez. Aynı şekilde cihazın yalnızca %10 ihtimalle bozulduğu veya %90 çalışma güvenilirliğine sahip olduğu anlamına da gelmez.
SFF bir kalite yüzdesi değil, donanım arızalarının fonksiyonel güvenlik açısından sınıflandırılmasına dayanan özel bir orandır.
Basit Bir SFF Hesaplama Örneği
Bir cihaz için aşağıdaki arıza oranlarının elde edildiğini düşünelim:
λS = 50 FIT
λDD = 450 FIT
λDU = 50 FIT
Basitleştirilmiş SFF hesabı:
SFF = (50 + 450) / (50 + 450 + 50)
SFF ≈ %90,9
Bu değer, ilgili arızaların büyük bölümünün güvenli veya teşhis edilen tehlikeli arızalar olduğunu gösterir. Ancak cihazın kullanılabileceği maksimum SIL seviyesine yalnızca bu yüzdeye bakılarak karar verilmez.
HFT – Hardware Fault Tolerance Nedir?
HFT, Hardware Fault Tolerance ifadesinin kısaltmasıdır. Türkçede Donanım Hata Toleransı olarak ifade edilebilir.
HFT, bir donanım alt sisteminin belirli sayıda donanım arızası meydana gelmesine rağmen gerekli güvenlik fonksiyonunu sürdürebilme yeteneğini ifade eder.
HFT, “Hardware Detected Fault Tolerance” değildir. Ayrıca bilgisayar sistemlerindeki genel RAID, ECC bellek veya veri depolama yedekliliği kavramlarıyla açıklanması IEC 61508 fonksiyonel güvenlik bağlamını yanlış yöne götürür.
HFT 0 Ne Demektir?
HFT 0, donanım alt sisteminin herhangi bir donanım arızasını tolere etmek zorunda olmadığı mimariyi ifade eder. Başka bir ifadeyle belirli tek bir tehlikeli donanım arızası güvenlik fonksiyonunun kaybolmasına yol açabilir.
Basit tek kanallı bir yapı buna örnek olabilir:
1 sensör → 1 logic solver → 1 son eleman
Ancak tek kanallı olması tek başına her zaman HFT 0 sınıflandırmasını belirlemek için yeterli değildir; ilgili alt sistemin gerçek mimarisi ve IEC 61508 değerlendirmesi dikkate alınmalıdır.
HFT 1 Ne Demektir?
HFT 1, bir donanım arızası meydana geldiğinde güvenlik fonksiyonunun sürdürülebilmesini ifade eder. Güvenlik fonksiyonunun kaybolması için ilgili mimaride en az iki uygun donanım arızasının oluşması gerekebilir.
Bu genellikle yedekli veya hata toleranslı mimarilerle sağlanır. Ancak HFT 1 doğrudan “iki tane cihaz koymak” anlamına gelmez. Cihazın iç mimarisi, bağımsızlık, teşhisler ve ortak nedenli arızalar değerlendirilmelidir.
HFT 2 Ne Demektir?
HFT 2, sistemin iki uygun donanım arızasına rağmen gerekli güvenlik fonksiyonunu sürdürebilecek hata toleransına sahip olması anlamına gelir.
Bu tür mimariler daha yüksek seviyede yedeklilik ve bağımsızlık gerektirebilir. Ancak yine yalnızca kanal sayısı üzerinden HFT değeri belirlemek doğru değildir.
HFT ile Yedeklilik Aynı Şey midir?
Tam olarak değil. Yedeklilik, hata toleransı oluşturmak için kullanılan yöntemlerden biridir; HFT ise elde edilen fonksiyonel donanım hata toleransını ifade eder.
İki sensör kullanılmış olabilir; ancak ikisi aynı 24 VDC kaynaktan besleniyorsa, aynı kablo kanalından geçiyorsa veya aynı çevresel etkiden zarar görebiliyorsa gerçek bağımsızlık beklenenden düşük olabilir.
Bu nedenle fonksiyonel güvenlikte Common Cause Failure – CCF, yani ortak nedenli arıza da değerlendirilir.
Diagnostic Coverage – Diagnostik Kapsam Nedir?
Diagnostic Coverage (DC), otomatik teşhis sisteminin ilgili tehlikeli arızaların ne kadarını algılayabildiğini ifade eder.
Tehlikeli arızalar için basitleştirilmiş olarak:
DC = λDD / (λDD + λDU)
Örneğin tehlikeli arızaların %90'ı otomatik teşhis tarafından tespit ediliyor, %10'u ise gizli kalıyorsa tehlikeli arızalara ilişkin diagnostik kapsam yaklaşık %90 olabilir.
Ancak eski açıklamalarda görülen “sistemdeki bütün olası arızaların %90'ını bulur” ifadesi teknik olarak fazla geneldir. Diagnostic Coverage hangi arıza sınıfının ve hangi teşhis mekanizmasının değerlendirildiğine bağlıdır.
SFF ile Diagnostic Coverage Aynı Şey midir?
Hayır. Diagnostic Coverage yalnızca teşhis mekanizmalarının tehlikeli arızaları ne kadar algılayabildiğiyle ilgilidir.
SFF ise hem güvenli arızaları hem de teşhis edilen tehlikeli arızaları hesaba katar.
Bu nedenle iki cihaz aynı Diagnostic Coverage değerine sahipken farklı güvenli arıza oranları nedeniyle farklı SFF değerlerine sahip olabilir.
SFF ile HFT Arasındaki İlişki Nedir?
IEC 61508'in donanım mimari kısıtlarının değerlendirilmesinde SFF ve HFT birlikte kullanılabilir. Genel mantık, tehlikeli ve fark edilmeyen arızaların fazla olduğu bir cihazın yüksek SIL seviyelerinde kullanılabilmesi için daha fazla donanım hata toleransına ihtiyaç duyabilmesidir.
Buna karşılık yüksek SFF değerine sahip bir alt sistemde tehlikeli ve fark edilmeyen arızaların payı daha düşük olabilir.
Ancak IEC 61508'in güncel yaklaşımında “SFF şu yüzdeyse SIL kesin şudur” şeklinde tek satırlık bir kural kullanmak doğru değildir. Alt sistem tipi, HFT, kullanılan mimari değerlendirme yolu ve diğer güvenlik gereklilikleri dikkate alınmalıdır.
Route 1H Nedir?
IEC 61508'de donanım mimari kısıtlarının değerlendirilmesinde kullanılan yöntemlerden biri Route 1H yaklaşımıdır.
Route 1H yaklaşımında SFF ve HFT, ilgili donanım alt sisteminin ulaşabileceği donanım güvenlik bütünlüğü seviyesinin mimari sınırlarının belirlenmesinde önemli rol oynar.
Bu yüzden eski safety manual ve SIL sertifikalarında örneğin “SIL 2 @ HFT=0, SIL 3 @ HFT=1 – Route 1H” benzeri ifadeler görülebilir.
Bu ifade cihazın tek başına SIL 3 olduğu anlamına gelmez. Uygulamadaki HFT, PFDavg veya PFH ve diğer SIL şartları ayrıca doğrulanmalıdır.
Route 2H Nedir?
IEC 61508 içerisinde donanım mimari kısıtlarını değerlendirmek için Route 2H adı verilen alternatif yaklaşım da bulunur.
Route 2H, SFF tablosunu temel yöntem olarak kullanmak yerine cihaz veya elemanın güvenilirlik verilerinin yeterliliğine ve belirlenen minimum HFT şartlarına dayanır.
Bu nedenle modern SIL sertifikalarında hem Route 1H hem de Route 2H ifadeleriyle karşılaşılabilir. SFF'nin her durumda tek başına maksimum SIL'i belirlediğini söylemek bu nedenle doğru değildir.
Type A ve Type B Eleman Nedir?
IEC 61508 donanım mimari değerlendirmelerinde Type A ve Type B eleman kavramlarıyla da karşılaşılır.
Basitleştirilmiş olarak Type A elemanlarda arıza modları ve arıza davranışları daha iyi tanımlanabilir ve güvenilir arıza verileri bulunabilir. Type B elemanlar ise daha karmaşık teknolojiler içerebilir veya arıza davranışlarının tamamı aynı kesinlikle belirlenemeyebilir.
Programlanabilir elektronik cihazlar, mikroişlemci tabanlı safety ekipmanları ve karmaşık elektronik sistemler bu değerlendirmede özel dikkat gerektirir.
Type A veya Type B sınıflandırması “iyi cihaz / kötü cihaz” sınıflandırması değildir. IEC 61508 içerisindeki donanım güvenlik bütünlüğü değerlendirme yönteminin bir parçasıdır.
SFF, HFT ve SIL Arasındaki İlişki
Bir güvenlik fonksiyonunun SIL seviyesini belirlemek yalnızca SFF ve HFT değerlerine bakmaktan ibaret değildir.
Örneğin bir güvenlik fonksiyonu için:
• PFDavg veya PFH hedefi
• Donanım mimari kısıtları
• HFT
• SFF veya kullanılan alternatif mimari yaklaşım
• Sistematik kapasite
• Güvenlik yaşam döngüsü gereklilikleri
birlikte değerlendirilmelidir.
Bu nedenle “SFF %90, demek ki SIL 3” şeklinde doğrudan sonuç çıkarmak yanlış olabilir.
SFF ve PFDavg Aynı Şey midir?
Hayır. PFDavg, düşük talep modunda güvenlik fonksiyonunun gerektiğinde tehlikeli biçimde başarısız olmasının ortalama olasılığıdır.
SFF ise donanım arızalarının güvenli, tehlikeli algılanan ve tehlikeli algılanmayan sınıfları arasındaki dağılımla ilgilidir.
Bir cihaz yüksek SFF değerine sahip olabilir ancak proof-test aralığı, λDU değeri veya sistem mimarisi nedeniyle güvenlik fonksiyonunun PFDavg değeri yine yetersiz olabilir.
FMEDA ile SFF Arasındaki İlişki Nedir?
FMEDA – Failure Modes, Effects and Diagnostic Analysis, klasik FMEA yaklaşımını arıza oranları ve diagnostik yeteneklerle genişleten bir analiz yöntemidir.
FMEDA sonucunda bir cihazın arızaları güvenli, tehlikeli algılanan ve tehlikeli algılanmayan gibi fonksiyonel güvenlik kategorilerine ayrılabilir ve λSD, λSU, λDD, λDU gibi arıza oranları elde edilebilir.
Bu veriler SFF, PFDavg/PFH hesapları ve donanım güvenlik bütünlüğü değerlendirmelerinde kullanılabilir.
SFF ve HFT Safety PLC İçin Ne Anlama Gelir?
Bir safety PLC içerisinde iki işlemci, çapraz kontrol, bellek kontrolü, watchdog, giriş-çıkış teşhisleri ve başka dahili güvenlik mekanizmaları bulunabilir.
Bu özellikler tehlikeli arızaların algılanmasına ve belirli donanım arızalarına rağmen güvenlik fonksiyonunun sürdürülebilmesine yardımcı olabilir.
Ancak safety PLC'nin yüksek diagnostik kapsama veya HFT kabiliyetine sahip olması bütün makineyi yüksek SIL yapmaz. Sensör, safety PLC ve son elemandan oluşan bütün güvenlik fonksiyonu değerlendirilmelidir.
SFF ve HFT Sürücülerde Nasıl Karşımıza Çıkar?
Modern motor sürücülerindeki STO – Safe Torque Off ve diğer güvenlik fonksiyonlarında çift kanal, çapraz teşhis ve hata algılama yapıları kullanılabilir.
Güvenlikle ilgili güç sürücü sistemlerinin fonksiyonel güvenliği IEC 61800 standart ailesi içerisinde özellikle IEC 61800-5-2 kapsamında ele alınır.
Bu tür cihazların safety manual dokümanlarında HFT, PFH, SIL capability, diagnostic test interval ve benzeri parametrelerle karşılaşılabilir.
SFF ve HFT Değerlendirmesinde Sık Yapılan Hatalar
HFT'yi “hardware detected fault tolerance” olarak açmak: Doğru ifade Hardware Fault Tolerance'dır.
SFF'yi arızalanmama olasılığı sanmak: SFF cihazın güvenilirlik veya kalite yüzdesi değildir.
Diagnostic Coverage ile SFF'yi aynı görmek: DC yalnızca teşhis edilen arızalarla ilgilenirken SFF güvenli arızaları da kapsar.
Yüksek SFF = yüksek SIL demek: SIL için HFT, PFDavg/PFH, sistematik kapasite ve diğer gereklilikler de değerlendirilmelidir.
İki kanal = HFT 1 demek: Ortak nedenli arızalar, iç mimari ve bağımsızlık değerlendirilmeden yalnızca kanal sayısından HFT sonucu çıkarılamaz.
RAID veya ECC örnekleriyle açıklamak: Bunlar genel bilgisayar hata toleransı örnekleri olabilir ancak IEC 61508 güvenlik fonksiyonu bağlamında HFT'yi açıklamak için uygun temel örnekler değildir.
SFF ve HFT Neden Önemlidir?
Fonksiyonel güvenlikte yalnızca “cihaz ne kadar sık bozulur?” sorusu yeterli değildir. Nasıl bozulduğu, tehlikeli arızanın fark edilip edilmediği ve bir donanım arızası meydana geldiğinde güvenlik fonksiyonunun devam edip edemediği de önemlidir.
SFF bu arızaların niteliğini anlamaya, HFT ise donanım mimarisinin arızaya ne kadar tolerans gösterebildiğini değerlendirmeye yardımcı olur.
Fonksiyonel güvenlikte amaç hiç arıza olmayacağını varsaymak değil; arızanın mutlaka olabileceğini kabul edip sistemin buna karşı güvenli davranmasını tasarlamaktır.
SFF, HFT ve SIL Değerlendirmesine Nereden Başlanmalı?
Doğru sıra SFF yüzdesine bakıp SIL seçmek değildir.
Tehlikeyi belirle → risk değerlendirmesi yap → gerekli güvenlik fonksiyonunu tanımla → gerekli SIL seviyesini belirle → cihaz ve mimariyi seç → arıza oranlarını ve diagnostik özellikleri değerlendir → HFT ve mimari kısıtları kontrol et → PFDavg/PFH hesabını yap → bütün güvenlik fonksiyonunu doğrula.
Bu yaklaşım endüstriyel otomasyon, proses güvenliği, safety PLC uygulamaları ve makine güvenliği için temel fonksiyonel güvenlik mantığının bir parçasıdır.
Önemli: SFF, HFT ve Diagnostic Coverage birbirinden farklı kavramlardır. Tek başına hiçbirisi güvenlik fonksiyonunun SIL seviyesini kanıtlamaz. Donanım mimarisi, rastgele arıza performansı, sistematik kapasite ve güvenlik yaşam döngüsünün tamamı birlikte değerlendirilmelidir.
SIL Konu Rehberi
SIL Nedir? • PFDavg • SIL 1 • SIL 2 • SIL 3 • SIL 4
İlgili Standartlar ve Otomasyon Rehberleri
Endüstriyel Standartlar • IEC Standartları • Makine Güvenliği • IEC 61800
Endüstriyel Otomasyon • Otomasyon Nedir? • PLC ve HMI • STO Nedir?