
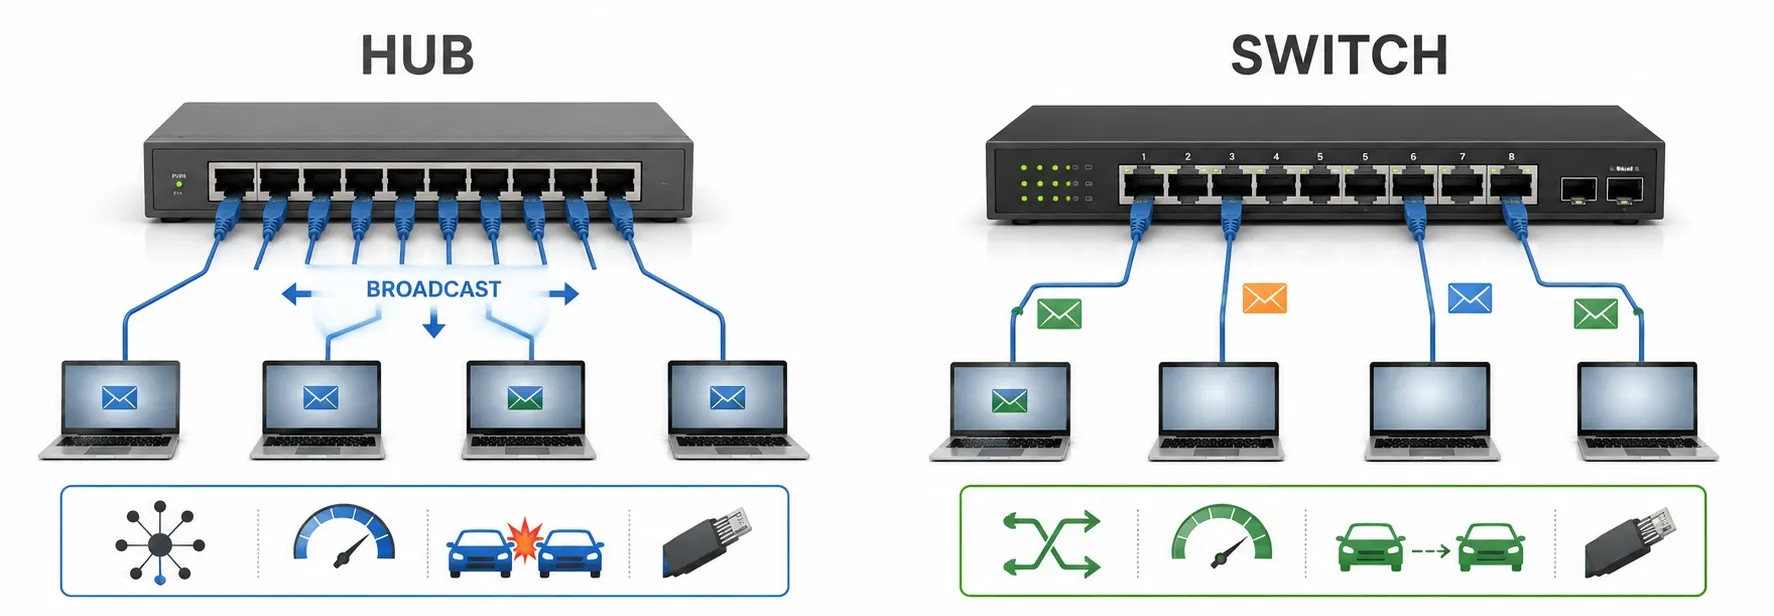
Ethernet switch ve hub arasındaki fark nedir?
Hub ve switch aynı işi yapan iki farklı nesil cihaz değildir. Hub fiziksel katmanda çalışan bir repeater mantığıyla bir porttan aldığı sinyali diğer portlara tekrar eder. Switch ise Ethernet çerçevesinin kaynak ve hedef MAC adreslerini okuyarak hangi cihazın hangi porta bağlı olduğunu öğrenir ve bilinen unicast trafiğini gerekli porta yönlendirir.[1]
Bu fark modern ağların neden hub yerine switch kullandığını açıklar. Hub üzerindeki cihazlar aynı paylaşımlı ortamı ve bant genişliğini kullanırken, switch her portu ayrı bir bağlantı olarak yönetebilir. Günümüzde ofis, fabrika, PLC–HMI, kamera ve SCADA ağlarında switch standart çözümdür.
Görseldeki basitleştirmeye dikkat: Switch her frame'i daima yalnız tek porta göndermez. Hedef MAC tabloda biliniyorsa bilinen unicast trafik ilgili porta gider. Ancak broadcast, bazı multicast trafiği ve unknown unicast trafik ilgili VLAN içindeki birden fazla porta yayılabilir.
1. Hub nasıl çalışır?
Hub, Layer 1 yani fiziksel katmanda çalışan bir repeater mantığına sahiptir. Bir porttan aldığı Ethernet sinyalini diğer portlara tekrar eder; MAC adresi öğrenmez, hedef cihazı seçmez ve frame başlığına bakarak yönlendirme kararı vermez.[2]
Bu nedenle sekiz portlu bir hub'a bağlı cihazlardan biri veri gönderdiğinde fiziksel sinyal diğer uygun portlarda da görülür. Hedef olmayan cihazlar frame'i kabul etmez ama trafik yine de ortak ortamı kullanır.
2. Switch nasıl çalışır?
Switch gelen frame'in kaynak MAC adresini ve geldiği portu öğrenerek MAC/CAM tablosu oluşturur. Hedef MAC daha önce öğrenildiyse bilinen unicast frame'i yalnız ilgili porta yönlendirebilir.[3]
Örneğin port 2'deki PLC öğrenilmişse, port 7'deki HMI bu PLC'ye unicast frame gönderdiğinde switch'in diğer portları gereksiz yere meşgul etmesi gerekmez.
3. Switch hedef MAC adresini bilmiyorsa ne olur?
Switch ilk açıldığında MAC tablosu boş olabilir. Hedef adres tabloda yoksa buna unknown unicast denir ve frame kaynak port hariç ilgili VLAN içindeki diğer uygun portlara yayılabilir.
Hedef cihaz cevap verdiğinde switch kaynak MAC adresini öğrenir ve sonraki trafiği daha seçici iletir. Hub ise hiçbir zaman bu öğrenme davranışına sahip değildir.
4. Broadcast trafik switch'te de yayılır mı?
Evet. Broadcast frame zaten aynı broadcast domain içindeki bütün cihazlara ulaşmak için gönderilir. ARP request bunun klasik örneklerinden biridir. Switch broadcast trafiğini otomatik olarak ortadan kaldırmaz.
Büyük ağlarda VLAN kullanmanın önemli nedenlerinden biri broadcast domain'i küçültmektir. Fiziksel olarak aynı switch üzerinde bulunan cihazlar mantıksal olarak farklı ağlara ayrılabilir.
5. Collision domain farkı nedir?
Hub kullanan klasik half-duplex Ethernet ağı tek bir paylaşımlı collision domain oluşturur. Aynı anda birden fazla cihaz iletime kalkarsa collision/backoff davranışı oluşabilir. Cisco da hub üzerindeki cihazların aynı bant genişliğini paylaştığını açıklar.[4]
Modern switch portları ise point-to-point ve çoğunlukla full-duplex çalışır. Full-duplex Ethernet'te collision oluşmaz ve CSMA/CD kullanılmaz.[5]
6. Bant genişliği kullanımı neden farklıdır?
100 Mbit/s bir hub'a birkaç cihaz bağlandığında hepsi aynı ortak kapasiteyi paylaşır. Cisco'nun örneğinde altı cihazlı 100 Mbit/s hub'ın toplam 100 Mbit/s'yi birlikte kullandığı belirtilir.[6]
Switch'te ise her port kendi link hızında çalışabilir. Switch fabric ve uplink kapasitesi yeterliyse birden fazla cihaz çifti aynı anda veri aktarabilir. Bu yüzden Gigabit Ethernet ağlarda switch yalnız trafik seçmekle kalmaz, paralel iletişime de imkân verir.
7. Half-duplex ve full-duplex neden önemlidir?
IEEE 802.3 hem shared-medium half-duplex CSMA/CD davranışını hem de full-duplex Ethernet'i tanımlar.[7] Bu yüzden “Ethernet her zaman collision kullanır” ifadesi modern switch'li ağlar için doğru değildir.
Hub dünyasında half-duplex ve paylaşılmış ortam temel modelken, güncel switch bağlantılarında full-duplex point-to-point iletişim baskındır.
8. Unmanaged ve managed switch farkı nedir?
Unmanaged switch temel MAC öğrenme ve forwarding işini tak-çalıştır biçiminde yapar. Küçük ve basit ağlarda yeterli olabilir. Managed switch ise VLAN, QoS, STP/RSTP, SNMP, port mirroring, IGMP snooping, link aggregation ve güvenlik özellikleri gibi ek yönetim imkânları sunabilir.
Özellikle otomasyonda çok cihazlı SCADA ağı, multicast trafik, yedekli omurga veya uzaktan teşhis gerekiyorsa managed endüstriyel switch daha anlamlı olabilir.
9. Endüstriyel switch'i farklı yapan nedir?
“Endüstriyel switch” ayrı bir Ethernet protokolü değildir. Genellikle geniş sıcaklık aralığı, DIN ray montajı, çift 24 VDC besleme, alarm rölesi, güçlü EMC/titreşim dayanımı, SFP/fiber seçenekleri ve hızlı redundancy özellikleri gibi saha koşullarına yönelik donanım özelliklerini ifade eder.
Seçim yaparken yalnız port sayısı değil; link hızı, fiber uplink, PoE, VLAN, multicast ve çevresel şartlar birlikte değerlendirilmelidir.
10. Switch ağı otomatik olarak güvenli yapar mı?
Hayır. Switch bilinen unicast trafiğini belirli porta ilettiği için hub'a göre pasif dinlemeyi azaltabilir ama bu tek başına güvenlik çözümü değildir. VLAN hataları, yetkisiz port erişimi, ARP spoofing, MAC-table saldırıları ve ele geçirilmiş yönetim hesabı yine mümkündür.
Managed switch üzerindeki 802.1X, port security, ACL, VLAN ve güvenli yönetim özelliklerinin ayrıca yapılandırılması gerekir. Daha geniş çerçeve için Ethernet ağ güvenliği sayfası okunabilir.
11. Switch ile router aynı şey mi?
Temel Layer‑2 switch MAC adreslerine göre aynı Ethernet/VLAN içinde frame iletir. Router ise IP paketlerini farklı subnet veya ağlar arasında yönlendirir. Bazı multilayer switch'ler Layer‑3 routing de yapabilir, fakat kavramsal görevler yine farklıdır.
Örneğin 192.168.1.0/24 ile 192.168.20.0/24 arasında iletişim kurmak için yalnız Layer‑2 forwarding yeterli değildir; routing gerekir.
12. Port mirroring neden bakımcı için değerlidir?
Hub eski dönemde bütün trafiği portlara tekrar ettiği için analiz cihazı trafiği kolay görebilirdi. Switch'te bilinen unicast trafik ilgisiz portlara gitmediğinden normal bir porttan bütün ağı izleyemezsiniz.
Managed switch'teki port mirroring / SPAN belirli port veya VLAN trafiğini analiz portuna kopyalar. Wireshark gibi araçlarla PLC–HMI veya SCADA haberleşme sorunlarını incelerken çok değerlidir.
13. PoE switch ne ekler?
PoE switch, normal MAC öğrenme ve switching işine ek olarak uygun portlardan elektrik enerjisi sağlayabilir. Trafik yönlendirme mantığı değişmez; PoE bunun üzerine eklenen güç dağıtım özelliğidir.
Bu nedenle PoE switch ile normal switch arasındaki fark yalnız “daha hızlı ağ” değildir; enerji verme özelliğidir.
14. EtherCAT junction normal Ethernet switch midir?
Hayır. EtherCAT Ethernet fiziksel teknolojisini kullanır ama saha frame'leri SubDevice'lar üzerinden on-the-fly işlenir. EtherCAT junction/branch cihazı normal MAC-learning Ethernet switch'i gibi davranmaz.
Saf EtherCAT saha hattında sıradan Ethernet switch'i gelişigüzel araya koymak doğru değildir. Branch/star düzeni için uygun EtherCAT junction kullanılır. Ayrıntı EtherCAT topolojisi ve EtherCAT–geleneksel Ethernet farkları sayfalarında açıklanır.[8]
15. Otomasyon sahasında hangi switch seçilmeli?
Üç cihazlı yerel bir PLC–HMI ağıyla onlarca cihaz, kamera ve uplink içeren fabrika omurgasının ihtiyacı aynı değildir. Port sayısı, hız, fiber, PoE bütçesi, VLAN, multicast, redundancy, sıcaklık ve teşhis özellikleri birlikte değerlendirilmelidir.
Basit makinede unmanaged Gigabit switch yeterli olabilir; uzaktan teşhis, ağ segmentasyonu veya yedeklilik gerekiyorsa managed endüstriyel switch daha doğru olabilir. Ethernet'in avantajları ve dezavantajları bu seçimi daha geniş çerçevede ele alır.
16. Arıza teşhisinde switch bize ne söyler?
Managed switch; port link durumu, negotiated hız/duplex, CRC/FCS error, dropped frame, multicast sayaçları ve utilization gibi değerler gösterebilir. Bazı modeller kablo teşhisi de sunar.
Link ve fiziksel sayaçlar temizse bir sonraki adım IP/VLAN ve uygulama protokolünü incelemektir. EtherCAT segmentinde ise WKC, state ve port teşhisi daha anlamlıdır.
Hub ve switch farkı kısa tabloda
| Özellik | Hub | Switch |
|---|---|---|
| Çalışma katmanı | Layer 1 / repeater | Genellikle Layer 2; bazı modeller Layer 3 de yapabilir |
| MAC öğrenme | Yok | Var |
| Bilinen unicast | Diğer portlara tekrarlar | Hedef MAC'in öğrenildiği porta yönlendirir |
| Broadcast | Diğer portlara tekrarlar | İlgili VLAN'ın uygun portlarına yayar |
| Collision domain | Ortak | Her port ayrı; full-duplex'te collision yok |
| Bant genişliği | Paylaşımlı | Port başına bağımsız link; fabric/uplink sınırları önemlidir |
| Duplex | Half-duplex | Modern kullanımda full-duplex |
| Yönetim | Yok | Managed modelde VLAN, QoS, SNMP, mirroring vb. |
| Bugünkü kullanım | Çok nadir / eski sistem | Modern Ethernet LAN'larının temel bileşeni |
İlgili OtomasyonAVM rehberleri
• Ethernet nedir?
• Ethernet nasıl çalışır?
• Ethernet çerçevesi
• MAC adresi
• Ethernet ağında veri iletimi
• Ethernet üzerinden çalışan protokoller
• Ethernet ağ güvenliği
• Gigabit Ethernet
• Power over Ethernet (PoE)
• EtherCAT nedir?
• EtherCAT topolojisi
• Endüstriyel haberleşme
Teknik kaynaklar
[1] Cisco — Ethernet switch, hub ve MAC tabanlı forwarding farkı. What is an Ethernet Switch?
[2] Cisco — Hub'ın Layer‑1 repeater davranışı ve switched LAN farkı. LAN Switching Environments
[3] Cisco — Switch MAC adreslerini öğrenir ve forwarding kararında kullanır. Ethernet Switch
[4] Cisco — Hub üzerinde paylaşılan bant genişliği ve collision domain. LAN Switching
[5] Cisco — Full-duplex Ethernet'te collision oluşmaz ve CSMA/CD gerekmez. Troubleshooting Ethernet
[6] Cisco — Hub'a bağlı cihazlar ortak bant genişliğini paylaşır. Hub and Switch
[7] IEEE — IEEE 802.3 shared-medium half-duplex ve full-duplex Ethernet'i tanımlar. IEEE 802.3-2022
[8] EtherCAT Technology Group — EtherCAT topolojisi normal switched Ethernet'ten farklıdır. EtherCAT Technology